Комплексная защита сайта: WAF и защита от DDoS атак
Современный сайт – это не просто витрина компании, а полноценный рабочий инструмент: через него идут продажи, регистрация пользователей, обработка заявок. Поэтому защита сайта становится критически важной задачей: любая длительная недоступность или утечка данных способна нанести бизнесу ощутимый ущерб. Сегодня основные угрозы – это сложные атаки на веб‑приложения и масштабные перегрузки инфраструктуры. Для противостояния им используют разные технологии, и грамотный выбор инструментов помогает закрыть сразу несколько векторов риска.
Что такое WAF и зачем он нужен
WAF– это межсетевой экран для веб‑приложений, который анализирует HTTP‑трафик и блокирует вредоносные запросы еще до того, как они достигнут сервера. В отличие от обычного файрвола, WAF «понимает» структуру веб‑запросов и умеет распознавать типичные атаки: SQL‑инъекции, XSS, попытки эксплуатации уязвимостей CMS и плагинов. Особенно полезен WAF для интернет‑магазинов, порталов с личными кабинетами и любых проектов, где пользователи вводят данные. Он не заменяет другие меры безопасности, но заметно снижает риск компрометации и потери клиентской информации.
WAF работает как дополнительный слой защиты: он фильтрует трафик по заранее заданным правилам и может автоматически обновлять сигнатуры атак. Для бизнеса это означает не только меньший риск инцидентов, но и соответствие ряду отраслевых требований по информационной безопасности.
DDoS‑атаки и как с ними бороться
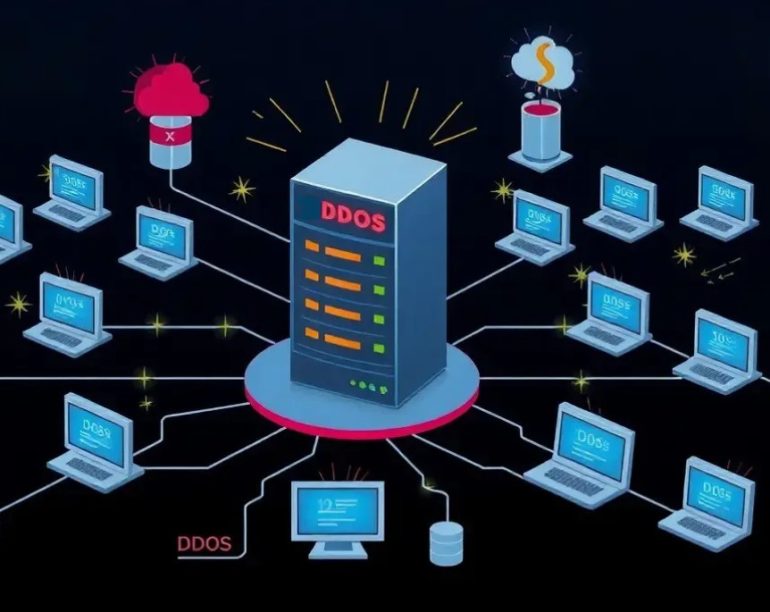
DDoS – это распределенная атака, при которой злоумышленники направляют на сайт огромный поток запросов, чтобы исчерпать ресурсы сервера и сделать ресурс недоступным. Такие атаки бывают разными: от простого флуда пакетов до сложных многоуровневых сценариев, имитирующих поведение реальных пользователей. Последствия могут быть серьезными: простой сервиса, падение конверсии, репутационные потери.
Именно поэтому защита от DDoS должна быть проактивной: важно не просто реагировать на уже начавшуюся атаку, а иметь настроенные механизмы фильтрации и автоматического масштабирования. На практике это реализуется через специализированные сети фильтрации трафика, которые перехватывают запросы, отделяют легитимные от вредоносных и пропускают к серверу только «чистый» трафик.
Услуга защиты: что в нее входит и на что обратить внимание
Сегодня услуга по защите сайта чаще всего объединяет сразу несколько компонентов: фильтрацию DDoS‑трафика, работу WAF, мониторинг аномалий и техническую поддержку. Такой комплексный подход позволяет закрывать разные типы угроз в рамках единого решения. Для бизнеса это удобно: не нужно настраивать и обслуживать несколько разрозненных систем, а ответственность за стабильность и реагирование ложится на поставщика сервиса.
При выборе услуги стоит учитывать:
- покрытие уровней атаки;
- скорость реакции;
- гибкость правил;
- отчетность и прозрачность.
Сочетание WAF и защиты от DDoS дает бизнесу надежный периметр безопасности. Это не разовая мера, а постоянная услуга, которая помогает держать сайт доступным и защищенным даже в условиях активных кибератак. Грамотно выстроенная защита – это инвестиция в стабильность и репутацию онлайн‑проекта.
Author